 Desarrollo y datos
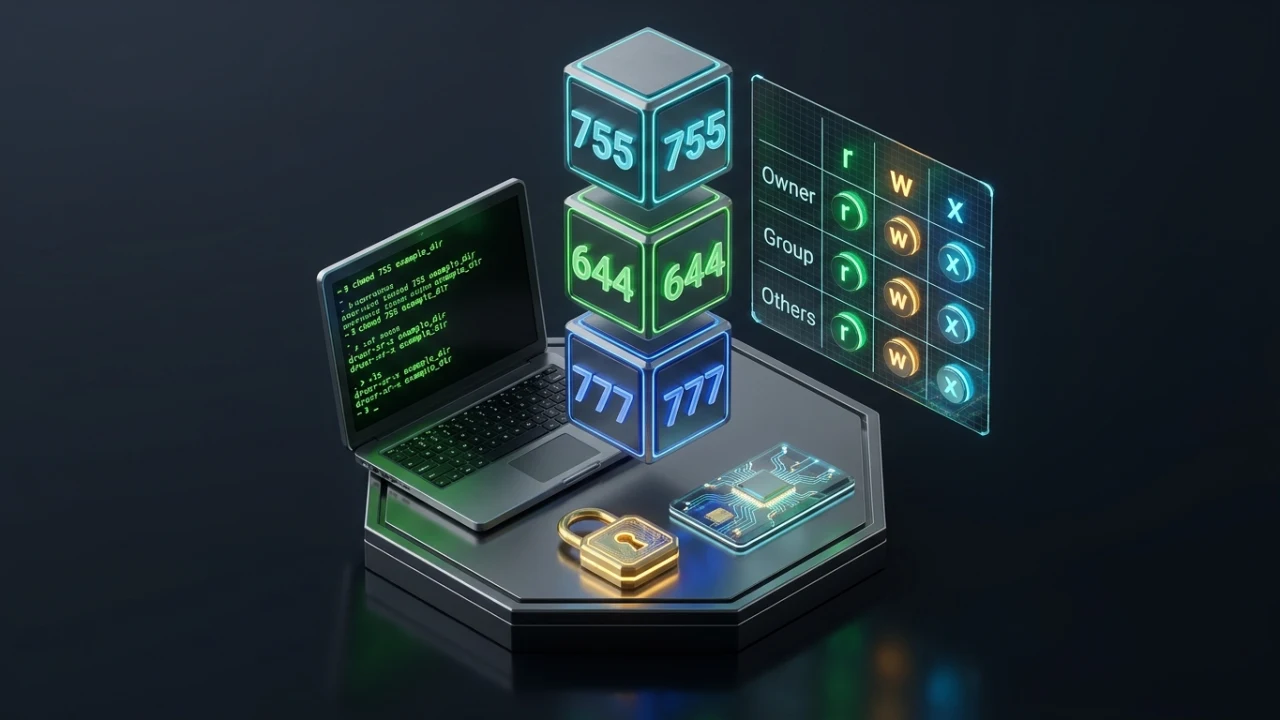
Calculadora visual de permisos Chmod Unix
Conversor octal y simbólico, permisos especiales SUID, SGID, Sticky bit y comandos chmod • Desarrollo
Genera directivas limpias y comentadas para servidores Apache. Configura redirecciones 301 permanentes, forzado seguro de HTTPS, enrutador para PHP o SPA, prevención de ataques comunes, compresión Gzip y políticas de caché con un par de clics.
Forzado seguro de certificados SSL, unificación de dominios con o sin www y tipos MIME.
Redirecciones 301 permanentes, patrones comodín, enrutador frontal SPA/PHP y códigos de error.
Ocultación de directorios, bloqueo de volcados de base de datos, hotlinking y cabeceras HTTP.
Acelera la velocidad de carga de tu página web con compresión Gzip y políticas de mod_expires.
Permite o bloquea direcciones IP específicas y activa una página de mantenimiento para los usuarios.
Aprende cómo funciona el motor de reescritura de Apache, el orden de lectura de directivas y cómo evitar los errores más habituales al desplegar en servidores web.
A diferencia de los servidores Nginx, donde las directivas se cargan únicamente al arrancar el proceso principal, Apache inspecciona y parsea el archivo .htaccess en cada solicitud entrante al servidor. Esto permite a los desarrolladores modificar reglas en entornos de alojamiento compartido sin permisos de administrador raíz (root).
Sin embargo, evaluar archivos .htaccess en carpetas muy anidadas puede generar un leve impacto de lectura en disco I/O si hay miles de peticiones simultáneas. En servidores dedicados con tráfico masivo, es recomendable trasladar estas reglas al bloque <Directory> del archivo de configuración general.
El fallo más frecuente al editar un archivo .htaccess es que el servidor web no tenga habilitado alguno de los módulos requeridos por las directivas (por ejemplo mod_rewrite, mod_deflate, mod_expires o mod_headers).
El archivo .htaccess (Hypertext Access) es un fichero de configuración descentralizado a nivel de directorio para servidores web Apache. Permite modificar directivas de comportamiento del servidor sin necesidad de acceder a los archivos de configuración raíz (como httpd.conf o apache2.conf). Apache evalúa este archivo en cada petición HTTP entrante que coincida con la ruta donde se encuentra ubicado, permitiendo reescribir URLs, gestionar redirecciones, forzar certificados SSL, optimizar la compresión y restringir accesos de manera inmediata sin tener que reiniciar el servicio del servidor.
Apache procesa el archivo .htaccess en tiempo real durante la fase de análisis de la solicitud. Si encuentra una directiva no reconocida, un parámetro mal formado o un módulo invocado que no está habilitado en el servidor (por ejemplo, directivas de mod_rewrite cuando dicho módulo está desactivado), el servidor interrumpe de inmediato la ejecución y devuelve un código de estado HTTP 500 para evitar fugas de información o comportamientos imprevistos. En este generador envolvemos las directivas críticas dentro de bloques condicionales <IfModule> para prevenir este fallo en caso de que algún módulo no esté presente.
En Apache 2.2 la autorización se gestionaba mediante el módulo mod_authz_host con la sintaxis «Order allow,deny» seguida de «Allow from all» o «Deny from IP». A partir de Apache 2.4, este módulo fue sustituido por mod_authz_core, introduciendo la sintaxis moderna «Require all granted», «Require ip 1.2.3.4» o «Require not ip 5.6.7.8» dentro de bloques <RequireAll>. Usar directivas obsoletas en Apache 2.4 sin tener habilitado el módulo de compatibilidad mod_access_compat suele ser motivo de caídas del servidor. Nuestro generador te permite elegir la versión exacta o generar sintaxis híbrida segura.
La compresión con mod_deflate reduce el tamaño de transferencia de archivos de texto (HTML, CSS, JS, SVG, JSON) entre un 60 % y un 80 %, lo que acelera drásticamente el First Contentful Paint (FCP). Por su parte, mod_expires asigna cabeceras Expires y Cache-Control que indican al navegador que guarde en memoria local los recursos inmutables (como imágenes, logotipos y fuentes) durante un año. Así, en las visitas sucesivas de los usuarios, el navegador no vuelve a descargar estos recursos por la red, logrando una carga instantánea.
En entornos locales con Apache como Laragon o XAMPP, asegúrate de que el módulo mod_rewrite esté activado en el archivo httpd.conf (línea «LoadModule rewrite_module modules/mod_rewrite.so» sin almohadilla de comentario) y que la directiva «AllowOverride All» esté concedida para tu directorio raíz. Guarda el archivo con el nombre exacto «.htaccess» (con el punto inicial y sin extensión .txt). Si tu editor en Windows no te deja crearlo directamente, usa el botón de descarga de esta herramienta, que genera el archivo con el nombre canónico correcto.